● 2026-10-30
Black October 2026: เมื่อ AI ขุดบั๊กในโครงสร้างพื้นฐาน และ Supply Chain กลายเป็นสนามรบ
#cybersecurity #ai #vulnerabilities #php #nodejs #supply-chain #bitcoin #security-engineering
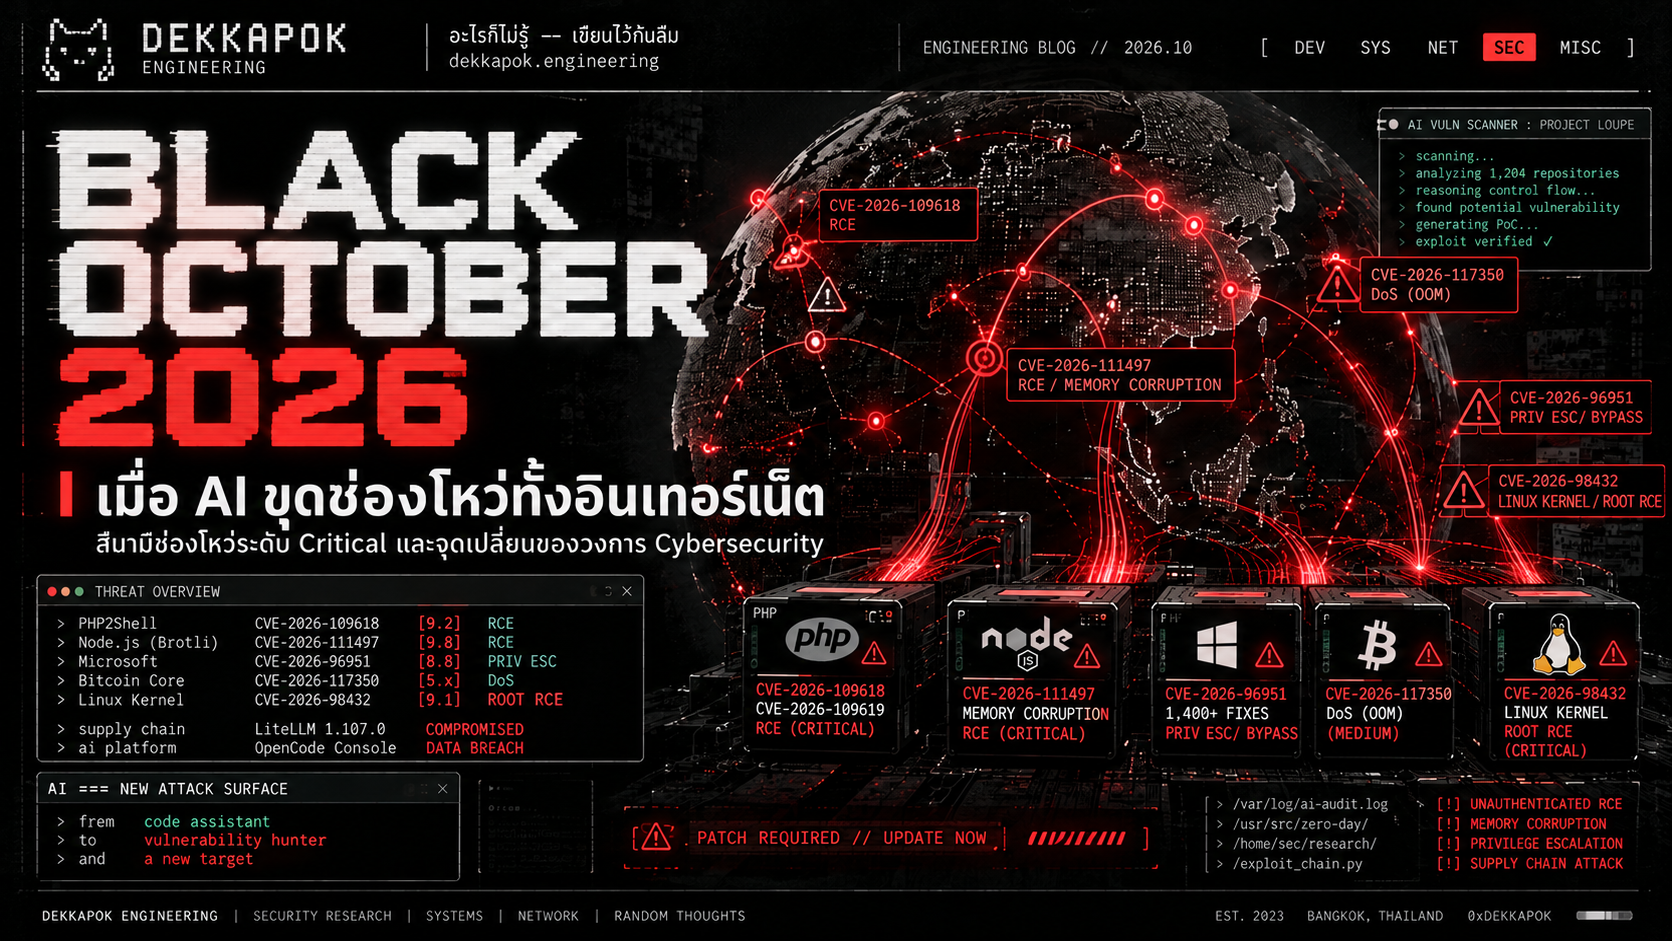
💡 Editor’s Note (30 ตุลาคม 2026): “Black October” เป็นชื่อเชิงบรรณาธิการที่บทความนี้ใช้เรียกชุดปรากฏการณ์ด้านความปลอดภัยที่ปะทุขึ้นพร้อมกันในเดือนตุลาคม 2026 ไม่ใช่ชื่อของกลุ่มแฮกเกอร์หรือแคมเปญการโจมตีเดี่ยว ข้อมูลทางเทคนิคและรหัส CVE ทั้งหมดอ้างอิงจากประกาศทางการของโครงการโอเพนซอร์ส, ผู้จำหน่าย (Vendors), และรายงานการวิจัยที่ตรวจสอบได้ท้ายบทความ
1. The Awakening: จาก AI Pair Programmer สู่ AI Vulnerability Hunter
ตลอด 2 ปีที่ผ่านมา อุตสาหกรรมเทคโนโลยีมองว่า Generative AI คือ “ผู้ช่วยเขียนโค้ด (Pair Programmer)” ที่คอยเติมเต็มฟังก์ชัน, สร้าง Unit Test หรือช่วยสรุป Pull Request
ทว่าในเดือนตุลาคม 2026 บทสนทนาด้านความปลอดภัยกลับพลิกผันไปอย่างสิ้นเชิง: AI-Assisted Code Auditing ก้าวข้ามจากการเดาข้อความไปสู่การทำ Semantic Analysis ใน State Machine ที่ซับซ้อน มันช่วยให้นักวิจัยความปลอดภัย (และผู้ไม่ประสงค์ดี) สามารถเชื่อมโยงพฤติกรรมข้ามเลเยอร์ และขุดพบบั๊กที่ซ่อนตัวอยู่ใน Codebase สำคัญมานานนับทศวรรษ
ในเวลาไล่เลี่ยกัน โลกโครงสร้างพื้นฐานต้องรับมือกับวิกฤติหลายระลอกพร้อมกัน:
- Runtime Layer: PHP2Shell ที่กระหน่ำ C Runtime ของ PHP และ Out-of-Bounds Write ใน Brotli Decoder บน Node.js
- Operating System & Kernel Layer: มรสุม 3 เด้งบน Linux Kernel ทั้ง MPTCP TCP Use-After-Free ที่ถูก AI ช่วยพัฒนา Remote Root Exploit, Vghost (vhost IOTLB Stale Cache) และ PwnEscape (Guest-to-Host Network Escape)
- Consensus Infrastructure: 3 ช่องโหว่ DoS และ Memory Exhaustion ใน Bitcoin Core ที่ถูกขุดพบโดย AI Scanner
- Supply chain attack on AI Tool: การแทรกแซง Release Pipeline ของ LiteLLM บน PyPI และการรั่วไหลของ Provider Keys บน OpenCode Console
🛑 Reality Check — แยกแยะสมมติฐานออกจากข้อเท็จจริง: ไม่ใช่ทุก CVE ในเดือนนี้ที่ค้นพบโดย AI และไม่ใช่ทุกเหตุการณ์ที่เป็น “AI ยึดครองโลก”:
- บางกรณีคือการใช้โมเดล AI ช่วยงานวิจัยเชิงรุกจริง (เช่น Project Loupe ใน Bitcoin Core และ Anthropic Lab ใน Linux Kernel)
- บางกรณีคือความผิดพลาดของโค้ดหน่วยความจำภาษา C/C++ ดั้งเดิม (PHP และ Node.js)
- และบางกรณีคือความประมาทเลินเล่อด้าน Credential Hygiene พื้นฐานบน CI/CD (LiteLLM)
“It passed CI” ไม่ได้แปลว่า “It passed adversarial review” — CI ทดสอบว่าโค้ดทำตามที่เราคาดไว้หรือไม่ แต่ผู้โจมตีสนใจว่าระบบจะทำงานอย่างไรเมื่อเจอสิ่งที่สถาปนิกไม่เคยคิดถึง
Executive Summary: สรุปภาพรวมมรสุมตุลาคม 2026
| กรณี / เหตุการณ์ | รหัสอ้างอิง | กลไกความเสียหายหลัก (Root Cause) | สิ่งที่ทีม Security & Infra ต้องทำทันที |
|---|---|---|---|
| PHP2Shell | CVE-2026-109618, CVE-2026-109619 | Use-After-Free ระหว่าง OOM cleanup; เสี่ยง RCE ก่อนเข้า Application Logic | อัปเดต PHP Runtime (เช่น 8.5.12, 8.4.27, 8.3.36, 8.2.35) |
| Node.js Brotli | CVE-2026-111497 | Out-of-bounds write ใน Brotli decoder เมื่อเจอ malformed compressed stream | อัปเกรด Node.js (22.23.4, 24.22.1, 26.12.1) และตรวจ Shared Libraries |
| Microsoft Updates | Patch Tuesday (14 ต.ค.) | 1,413 vulnerabilities; เน้น CVE-2026-96951 (Windows Shell Bypass ใน CISA KEV) | จัดลำดับความสำคัญตาม CISA KEV และ Exposure ของเครื่อง |
| Bitcoin Core DoS | CVE-2026-117350, 117349, 117346 | TCP Urgent Data ข้าม Backpressure บน select(), Pre-BIP31 stall, Undo 4GB wrap | อัปเดตโหนดเป็น v32.1; ย้ายโหนด Production ไปรันบน Linux |
| Linux MPTCP UAF | CVE-2026-98432 | Race condition ปล่อย socket options ใน IPv4 TCP/MPTCP; AI พัฒนา Remote Root ในแล็บ | แพตช์ Distro Kernel และ Reboot เครื่อง; ประเมิน MPTCP Listeners |
| Vghost (Linux vhost) | CVE-2026-74580 | Stale vhost IOTLB cache; นำไปสู่ Local Root และ Guest-to-Host Escape | แพตช์ Host Kernel; จำกัดสิทธิ์ /dev/vhost-* และทบทวน vIOMMU |
| PwnEscape (VM Escape) | CVE-2026-99999 | Checksum metadata ใน Linux Host Networking ทำให้ข้าม Trust Boundary | แพตช์ Host Kernel (Commit 6785011f8b16); ตรวจสอบ MicroVM Network Isolation |
| LiteLLM Supply Chain | Release 1.107.0 (21 ต.ค.) | Admin Key หลุดใน Repo นำไปสู่การยึด GitHub Owner Token และปล่อยมัลแวร์บน PyPI | ตรวจสอบ Artifacts, หมุนเวียน Secrets ทั้งหมด และคลีนเครื่อง Developer |
| OpenCode Console | Incident 16–19 ต.ค. | การเข้าถึง Console เก่าโดยไม่ได้รับอนุญาต กระทบ 1.4% ของผู้ใช้ Console | Revoke Provider API Keys ทันที และตรวจสอบ Billing Usage |
2. Three Vulnerability Stories: โค้ดเก่า พฤติกรรมใหม่ และผลกระทบข้ามเลเยอร์
2.1 PHP2Shell: บั๊กระดับ Runtime ที่ทะลุผ่านทุก WAF และ Middleware
สำหรับนักพัฒนาเว็บ เรามักเชื่อว่า Security Middleware เช่น auth()->check() หรือการกรอง Input จะช่วยปกป้องระบบได้เสมอ แต่กรณีของ PHP2Shell (CVE-2026-109618, CVE-2026-109619) แสดงให้เห็นว่าความล้มเหลวเกิดขึ้นที่ระดับ C Runtime ก่อนที่สคริปต์ PHP บรรทัดแรกจะเริ่มรันด้วยซ้ำ
- กลไกความผิดพลาด: เมื่อผู้โจมตีส่ง HTTP Request แบบ
multipart/form-dataที่ออกแบบโครงสร้างผิดรูปเข้ามา จนกระทบขีดจำกัดหน่วยความจำ ตัวกลไก Cleanup ของ PHP สะดุดล้มจนเกิด Use-After-Free (UAF) - ขอบเขต: ใน Deployment ที่มีองค์ประกอบสอดคล้อง ผู้โจมตีอาจนำไปสู่ Remote Code Execution (RCE) หรือการรั่วไหลของข้อมูลในหน่วยความจำ
- แนวทางแก้ไข: Plesk Support และผู้จัดจำหน่ายแพ็กเกจได้ปล่อยเวอร์ชันแก้ไข ได้แก่ PHP 8.5.12, 8.4.27, 8.3.36, และ 8.2.35
📖 อ่านการวิเคราะห์เชิงลึกระดับ C Memory และ OPcache ได้ที่บทความเฉพาะ:
👉 PHP2Shell: เมื่อโค้ดยังไม่ทันรัน แต่โดนยึดเครื่องไปแล้ว (ฝันร้ายระดับ Core ของชาว PHP)
2.2 Node.js Brotli: เมื่อข้อมูลบีบอัดระเบิดทะลุ Buffer
CVE-2026-111497 เป็นข้อผิดพลาดในตัวถอดรหัส (Brotli Decoder) ที่ฝังตัวอยู่ภายใน Node.js:
- กลไก: ข้อมูล Compressed Payload ที่สร้างขึ้นมาโดยเฉพาะทำให้เกิด Out-of-Bounds (OOB) Write ในบัฟเฟอร์ภายในระหว่างการ Decompress
- Preconditions & Reality: คำเตือนว่า “อาจเกิด RCE” ไม่ได้แปลว่าเว็บ Node.js ทุกเว็บจะถูกยึดในทันที แอปพลิเคชันต้องเปิดรับและ Decompress ข้อมูล Brotli ที่ผู้โจมตีควบคุมได้ และการควบคุม Execution Flow ขึ้นอยู่กับสภาพแวดล้อมหน่วยความจำและ ASLR
- ขอบเขตของผลกระทบ: ไลบรารี Brotli ไม่ได้อยู่แค่ใน Node.js เท่านั้น แต่ยังรวมถึง Cloud Managed Services และ Web Proxies AWS Security Bulletin 2026-155 จึงต้องออกประกาศเตือนเพื่อประเมินความเสี่ยงข้ามบริการ
- แพตช์: Node.js ได้ปล่อยตัวอัปเดตความปลอดภัยในเวอร์ชัน 22.23.4, 24.22.1, และ 26.12.1
2.3 Microsoft Patch Tuesday: ตัวเลข 1,413 จุด กับการจัดลำดับความสำคัญ
รายงานจาก NHS England National CSOC ชี้ว่าการอัปเดตรอบเดือนตุลาคมของ Microsoft ครอบคลุมช่องโหว่ถึง 1,413 รายการ พร้อม Zero-Days 3 จุด โดยเฉพาะ CVE-2026-96951 (Windows Shell Security Feature Bypass, CVSS 8.8) ซึ่งตรวจพบการโจมตีจริงในโลกไซเบอร์และถูกบรรจุเข้า CISA KEV Catalog
⚠️ คำเตือนในการจัดลำดับความสำคัญ (Triage Rule): ตัวเลข 1,413 จุดสร้างพาดหัวข่าวที่น่าตื่นตระหนก แต่ทีมปฏิบัติการต้องไม่ตื่นตระหนกจนแพตช์แบบไร้ทิศทาง จงจัดลำดับความสำคัญโดยดูจาก Exposure สู่ภายนอก และสถานะการถูกโจมตีจริงใน CISA KEV Catalog เป็นอันดับแรก
3. AI-Assisted Discovery: กรณีศึกษา Bitcoin Core ที่ตรวจสอบได้จริง
กรณีที่สะท้อนบทบาทของ AI ในการค้นพบช่องโหว่อย่างเป็นรูปธรรมที่สุดคือ Project Loupe ของ Elias Rohrer แห่งองค์กร Spiral (ในเครือ Block) ซึ่งส่งรายงานผลการสแกน Codebase ของ Bitcoin Core ไปยังทีมนักพัฒนา
ช่องโหว่ DoS ทั้ง 3 จุดสะท้อนความล้มเหลวคนละมิติ:
- CVE-2026-117350: TCP Urgent Data ทะลวง Socket Backpressure บน
select()backend ใน Windows/macOS/BSD ทำให้เกิด Unbounded Memory Growth - CVE-2026-117349: เพียร์ที่แกล้งปลอมตัวเป็น Pre-BIP31 ได้รับการยกเว้นจาก 20-Minute Ping Timeout สูบ RAM ส่งข้อมูล 2 - 5 MB/ชั่วโมง ต่อ Connection
- CVE-2026-117346: ตัวแปร 32 บิตในตำแหน่งไฟล์
rev*.datเกิด Integer Wrap-around ที่ 4 GiB ทำลายข้อมูลย้อนสถานะบล็อกเชน (และติดเพดาน 2 GiB / 4 GiB บน Windows และ FAT32)
📖 อ่านการผ่าโค้ด C++ บรรทัดต่อบรรทัดและเบื้องหลังการแก้นโยบายความปลอดภัยได้ที่:
👉 เมื่อ AI เจาะโค้ด Bitcoin Core: ผ่า 3 ช่องโหว่ DoS และจุดเปลี่ยนของนโยบายเปิดเผยบั๊ก
flowchart LR
    A["Codebase & Protocol Logic"] --> B["AI-Assisted Scan (Project Loupe)"]
    B --> C["Human Triage & PoC Reproduction"]
    C --> D{"ยืนยันช่องโหว่สำเร็จ?"}
    D -- "ไม่ผ่าน" --> E["Reject / ปรับจูน Scanner Prompts"]
    D -- "ผ่าน" --> F["เขียน C++ Patch + Regression Tests"]
    F --> G["Fast-Track Point Releases (29.5 - 32.1)"]
    G --> H["Synchronous Public Disclosure"]

    style D fill:#2d3748,stroke:#4a5568,stroke-width:2px,color:#fff
    style G fill:#22543d,stroke:#38a169,stroke-width:2px,color:#fff
    style H fill:#742a2a,stroke:#e53e3e,stroke-width:2px,color:#fff
4. Linux Kernel Under Pressure: การพังทลายของ Isolation Boundary
หาก PHP และ Node.js คือ Runtime ของแอปพลิเคชัน ตัว Linux Kernel ก็คือกระดูกสันหลังของ Cloud, Container, MicroVM Sandbox และ AI Infrastructure ทั้งหมด ในเดือนตุลาคม 2026 เกิดเหตุการณ์ที่ท้าทายแนวคิดความปลอดภัยของ Kernel 3 จุดสำคัญ:
flowchart TD
    subgraph ATTACK_VECTORS["ตุลาคม 2026: 3 สมรภูมิเจาะ Linux Kernel"]
        V_NET["1. Remote Network Layer<br/><b>CVE-2026-98432</b><br/>(IPv4 MPTCP Race / UAF)"]
        V_DRIVER["2. Virtual Driver Layer<br/><b>CVE-2026-74580 (Vghost)</b><br/>(vhost IOTLB Cache Invalidation)"]
        V_HOSTNET["3. Host Network Boundary<br/><b>CVE-2026-99999 (PwnEscape)</b><br/>(Host Net Packet Checksum Confusion)"]
    end

    subgraph TARGETS["จุดที่ได้รับผลกระทบ"]
        KERNEL["Linux Kernel Core"]
        VHOST["vhost-net / vhost-vsock"]
        MICROVM["MicroVM Sandbox (Firecracker / KVM)"]
    end

    subgraph IMPACT["ผลลัพธ์ที่สาธิตในงานวิจัย"]
        ROOT_RCE["Remote Root Command Exec<br/>(สาธิตในแล็บโดย Anthropic)"]
        VM_ESCAPE["Guest-to-Host Privilege Escalation<br/>(สาธิตโดย Tencent Zhuque Lab)"]
        HOST_LEAK["Host Memory Leak & RCE<br/>(ยืนยันโดย Vercel Sandbox Challenge)"]
    end

    V_NET --> KERNEL --> ROOT_RCE
    V_DRIVER --> VHOST --> VM_ESCAPE
    V_HOSTNET --> MICROVM --> HOST_LEAK

    style ROOT_RCE fill:#742a2a,stroke:#e53e3e,stroke-width:2px,color:#fff
    style VM_ESCAPE fill:#742a2a,stroke:#e53e3e,stroke-width:2px,color:#fff
    style HOST_LEAK fill:#742a2a,stroke:#e53e3e,stroke-width:2px,color:#fff
4.1 CVE-2026-98432 — TCP Use-After-Free: จาก Race Condition สู่ Remote Root
- ข้อเท็จจริงทางเทคนิค: Red Hat [15] รายงานช่องโหว่ใน IPv4 TCP Handshake ที่เกิด Race Condition ระหว่างการปล่อย Socket Options ขณะที่ CPU อีกคอร์ยังเข้าถึงโครงสร้างข้อมูลอยู่ (Use-After-Free: UAF)
- บทบาทของ AI ในงานวิจัย: รายงานจาก Anthropic Frontier Red Team [14] ระบุว่าโมเดลวิจัยภายในสามารถช่วยสร้าง Exploit เจาะระบบ Linux Server ที่เปิดใช้งาน Multipath TCP (MPTCP) ได้สำเร็จในห้องปฏิบัติการ โดยใช้เวลา 48 นาทีเพื่อเอาชนะ KASLR และอีก 5 นาทีเพื่อรันคำสั่งในสิทธิ์
root - Severity Nuance: แม้ Kernel CNA จะประเมินที่ CVSS 9.8 แต่ Red Hat ประเมินที่ 5.9 เนื่องจากความซับซ้อนในการโจมตี (Attack Complexity) สูงมาก และจำกัดอยู่เฉพาะระบบที่มี MPTCP Listener จึงไม่ควรสรุปว่า Linux ทุกเครื่องบนโลกถูก Remote Root ได้เหมือนกัน
4.2 Vghost (CVE-2026-74580): เมื่อแคช vhost พา Guest แหกคุก
ทีม Tencent Zhuque Lab [16, 17] เปิดเผยช่องโหว่ Vghost ซึ่งได้รับความช่วยเหลือจากเครื่องมือ AI ภายในชื่อ Corvus AI ในการวิเคราะห์และทดสอบ Exploit ข้ามดิสโทร:
- กลไก: บั๊กอยู่ในแคชของ vhost IOTLB Mappings: เมื่อ Virtual Ring ถูก Reconfigure ตัว Mapping ที่แคชไว้ไม่ถูก Invalidate ตามลำดับที่ถูกต้อง ส่งผลให้ Driver เข้าถึงหน่วยความจำผิดตำแหน่ง
- ผลกระทบ: นำไปสู่ Local Privilege Escalation (LPE) หากผู้ใช้เปิด Device เช่น
/dev/vhost-netได้ หรือเกิด Guest-to-Host VM Escape ภายใต้สภาพแวดล้อมที่ตั้งค่า vIOMMU และ Virtio พิเศษเฉพาะทาง
4.3 PwnEscape (CVE-2026-99999): VM Isolation พังที่ Host Networking
ในการแข่งขัน $1M Sandbox Challenge ของ Vercel [18] นักวิจัย Paulos Yibelo (pwn.ai [19]) ได้ค้นพบช่องโหว่ใน Linux Host Networking Stack:
- กลไก: ข้อมูล Packet Checksum Metadata ที่ส่งออกมาจาก Guest ถูกดัดแปลง ทำให้ IPv4 Header เปลี่ยนแปลงหลังผ่านขั้นตอน Validation ส่งผลให้ Trust Boundary พังทลายที่ระดับเครือข่ายของ Host
- ขอบเขตที่ตรวจสอบได้จริง: Vercel ยืนยันว่า Host Memory Disclosure เกิดขึ้นได้จริงในสภาพแวดล้อม Production Sandbox ส่วน Host Code Execution ถูกสาธิตใน Test Environment ที่จัดเตรียมขึ้นเฉพาะ ไม่ใช่การสั่งรัน Root บน Production จริงของ Vercel
5. When the AI Supply Chain Gets Compromised: มหากาพย์ LiteLLM
เมื่อวันที่ 21 ตุลาคม 2026 โลก AI Infrastructure ต้องตื่นตระหนกเมื่อแพ็กเกจยอดนิยมอย่าง litellm==1.107.0 บน PyPI และ Docker Container Registry ถูกแทรกแซงด้วยโค้ดอันตราย (Malware) เพื่อขโมย Credentials
sequenceDiagram
    autonumber
    actor Attacker as "ผู้โจมตี (Threat Actor)"
    participant Git as "Public GitHub Repo"
    participant Platform as "Internal Agent Platform"
    participant CI as "GitHub Actions / PyPI Release"
    participant Dev as "Developer / Production Server"

    Note over Git: พฤษภาคม 2026: Admin Key เผลอ Commit สู่สาธารณะ (Unrevoked)
    Attacker->>Git: เก็บตก Key เก่าที่ยังไม่ถูกยกเลิก
    Attacker->>Platform: บุกเข้า Internal Agent Platform ในเดือนตุลาคม
    Platform->>CI: ขโมย GitHub Owner Token & Release Secrets
    Attacker->>CI: แทรกแซง Workflow ปล่อย litellm==1.107.0 ที่ฝังมัลแวร์
    CI->>Dev: pip install --upgrade litellm
Note over Dev: มัลแวร์รันผ่าน Python Startup Hooks ขโมย Environment Secrets ทั้งหมด!- The Root Cause: รายงานสืบสวนของ LiteLLM [9] เผยว่า กุญแจผู้ดูแลระบบที่เผลอหลุดไปใน GitHub สาธารณะตั้งแต่เดือนพฤษภาคม ไม่ได้ถูก Revoke อย่างสมบูรณ์ ผู้โจมตีจึงนำกลับมาใช้เจาะแพลตฟอร์มภายใน ดึง GitHub Owner Token และเข้าควบคุม Release Workflow บน PyPI
- พฤติกรรมมัลแวร์: Microsoft Security Research [10] วิเคราะห์ว่า มัลแวร์ฝังตัวอยู่ใน Python Startup Hooks (
sitecustomize.py) ทำให้โค้ดอันตรายเริ่มทำงานทันทีที่เรียกใช้ Python Interpreter แม้แอปพลิเคชันจะไม่ได้ import litellm เลยก็ตาม! - OpenCode Console Incident: ในสัปดาห์เดียวกัน มีรายงานการเข้าถึงระบบ OpenCode Console [11] โดยไม่ได้รับอนุญาต ส่งผลกระทบต่อผู้ใช้ Console ประมาณ 1.4% ที่เชื่อมโยง API Keys ของโมเดลภาษาไว้
6. The Rise of the “Compound Operator”: อนาคตของสายงานความปลอดภัย
กระแสข่าวลือที่ว่า “AI จะมาแทนที่วิศวกรความปลอดภัยและโปรแกรมเมอร์จนตกงานทั้งหมด” ไม่สอดคล้องกับความเป็นจริงที่เกิดขึ้นใน Black October:
- การเติบโตของสายงาน: ข้อมูลจาก U.S. Bureau of Labor Statistics [13] ประเมินว่าตำแหน่งงาน Information Security Analysts จะเติบโตถึง 29% ในช่วงปี 2024–2034
- AI เร่งงานซ้ำซาก แต่ตัดสินใจแทนไม่ได้: AI ช่วยวิเคราะห์ Log, สรุป Vulnerability Feeds และร่าง Pull Request ได้รวดเร็ว แต่งานด้าน Validation, Threat Modeling, Incident Command และการบริหาร Production ยังต้องพึ่งพาวิศวกรที่เป็นมนุษย์
- นิยามของ “Compound Operator”: คือวิศวกรยุคใหม่ที่ใช้ AI ช่วยขยายขีดความสามารถ (Leverage) แต่ยังคงตรวจสอบสมมติฐานด้วยตนเอง มีความเข้าใจใน Protocol Internals, Memory Layout และ Kernel Primitives อย่างแท้จริง
7. Actionable Blueprint: สคริปต์ตรวจความปลอดภัยสำหรับทีม SRE & DevSecOps
อย่ารอให้มี Incident Alert ก่อนลงมือแพตช์ นี่คือ Bash Audit Script ที่รวบรวมคำสั่งตรวจสอบสภาพแวดล้อม Production สำหรับมรสุมเดือนตุลาคม 2026:
#!/usr/bin/env bash
# ==============================================================================
# Dekkapok Black October 2026 Security Audit Script
# ตรวจสอบจุดเสี่ยง: MPTCP, vhost devices, compromised LiteLLM, และ Runtime Versions
# ==============================================================================

set -uo pipefail

echo "=== [1/4] ตรวจสอบสถาปัตยกรรมและเวอร์ชัน Kernel ==="
uname -srm
echo "Kernel package version:"
(dpkg -l linux-image-generic 2>/dev/null || rpm -q kernel 2>/dev/null || uname -r) | head -n 3

echo -e "\n=== [2/4] ตรวจสอบ Exposure ของ MPTCP และ vhost Devices ==="
# ตรวจสอบว่าระบบเปิดใช้งาน Multipath TCP (MPTCP) หรือไม่
if sysctl net.mptcp.enabled 2>/dev/null; then
    echo "⚠️ ตรวจพบการรองรับ MPTCP: ตรวจสอบ listeners เพิ่มเติมด้วย 'ss -t -M -l -n'"
else
    echo "✅ MPTCP ถูกปิดใช้งาน หรือไม่มี MPTCP Subsystem ในเคอร์เนลนี้"
fi

# ตรวจสอบสิทธิ์ของ Device Nodes ตระกูล vhost
echo "สิทธิ์ของ /dev/vhost-* (หากมี):"
ls -la /dev/vhost* 2>/dev/null || echo "✅ ไม่พบ vhost device nodes ในไดเรกทอรีนี้"

echo -e "\n=== [3/4] ตรวจสอบแพ็กเกจมัลแวร์ LiteLLM (v1.107.0) ==="
# ค้นหา package ที่ติดตั้งใน Python Environment ปัจจุบัน
python3 -c "
import sys
try:
    import importlib.metadata as meta
    ver = meta.version('litellm')
    if ver == '1.107.0':
        print('🛑 [CRITICAL ALERT] ตรวจพบ litellm==1.107.0 ที่ถูกฝังมัลแวร์! ให้ระงับการใช้งานและหมุนเวียนคีย์ทันที')
    else:
        print(f'ℹ️ ติดตั้ง litellm เวอร์ชัน {ver}')
except Exception:
    print('✅ ไม่พบการติดตั้ง litellm ใน Python Environment หลัก')
" 2>/dev/null

echo -e "\n=== [4/4] ตรวจสอบ Runtime Versions (PHP & Node.js) ==="
if command -v node >/dev/null 2>&1; then
    echo "Node.js Version: $(node -v) (ตรวจสอบแพตช์ CVE-2026-111497: ต้องเป็น >=22.23.4 / >=24.22.1)"
fi

if command -v php >/dev/null 2>&1; then
    echo "PHP CLI Version: $(php -v | head -n 1) (ตรวจสอบแพตช์ PHP2Shell: ต้องเป็น >=8.2.35 / >=8.3.36 / >=8.4.27)"
fi

echo -e "\n=== สิ้นสุดการตรวจสอบเบื้องต้น ==="
8. บทสรุป: AI ไม่ได้สร้าง Technical Debt — มันแค่ช่วยเปิดโปงให้เห็นเร็วขึ้น
“Black October 2026” ไม่ใช่สัญญาณเตือนว่าโครงสร้างพื้นฐานอินเทอร์เน็ตกำลังจะล่มสลายในวันพรุ่งนี้ แต่มันคือกระจกสะท้อนช่องว่างระหว่าง ความเร็วในการค้นพบช่องโหว่, ความเร็วในการแพตช์, และ ความเปราะบางของ Supply Chain
ในวันที่ AI ช่วยให้นักวิจัยและผู้ไม่ประสงค์ดีค้นหา Zero-Day ได้ด้วยต้นทุนที่เกือบเป็นศูนย์ เกราะป้องกันที่ดีที่สุดไม่ได้อยู่ที่การสวดภาวนาว่าโค้ดจะไม่พัง หากแต่อยู่ที่:
- การบริหารจัดการ Credential Hygiene และ Blast Radius ของ Secrets
- ความเข้าใจที่ถ่องแท้ในเส้นทาง Network I/O และ Kernel Isolation Boundary
- วัฒนธรรมวิศวกรรมที่พร้อมทดสอบ, แพตช์, และหมุนเวียนคีย์ความปลอดภัยอย่างสม่ำเสมอ
แหล่งข้อมูลอ้างอิงระดับ Canonical (References)
- Broadcom Security Center, “PHP2Shell Vulnerabilities Allow Remote Code Execution in PHP Runtimes,” 21 Oct 2026. Broadcom Bulletin
- Plesk Support, “CVE-2026-109618 and CVE-2026-109619 (PHP2Shell),” updated 22 Oct 2026. Plesk Advisory
- Node.js Project, “Wednesday, October 21, 2026 Security Releases,” Node.js Security Blog
- AWS Security Bulletin 2026-155, “CVE-2026-111497: Native Brotli Decoder Remote Code Execution and Memory Disclosure,” 28 Oct 2026. AWS Bulletin
- NHS England National CSOC, “Microsoft Releases October 2026 Security Updates,” 14 Oct 2026. NHS Cyber Alert CC-4867
- Bitcoin Core, “Unbounded memory growth through TCP urgent data on non-Linux systems,” 28 Oct 2026. Bitcoin Core CVE-2026-117350
- Bitcoin Core, “Slow unbounded memory growth on paused pre-BIP31 peers,” 28 Oct 2026. Bitcoin Core CVE-2026-117349
- Bitcoin Core, “Undo file overflow under extreme conditions,” 28 Oct 2026. Bitcoin Core CVE-2026-117346
- LiteLLM Security Team, “The attack chain behind the v1.107.0 LiteLLM release,” 23 Oct 2026. LiteLLM Incident Report
- Microsoft Security Research, “Inside the LiteLLM 1.107.0 supply chain compromise,” 23 Oct 2026. Microsoft Research Blog
- TechCrunch, “Hackers hit AI coding tool OpenCode, running up charges on users’ AI accounts,” 19 Oct 2026. TechCrunch Report
- Node.js Project, “Node.js Releases Overview,” Node.js Official Releases
- U.S. Bureau of Labor Statistics, “Information Security Analysts — Occupational Outlook Handbook, 2024–34.” BLS Profile
- Anthropic Frontier Red Team, “Discovering and exploiting vulnerabilities in critical, real-world software with Claude,” 27 Oct 2026. Anthropic Research
- Red Hat Product Security, “CVE-2026-98432: Linux kernel IPv4 TCP use-after-free,” Red Hat CVE Database
- TencentOS Security Team / Fourie Zhang, “CVE-2026-74580: Linux vhost stale IOTLB cache leading to LPE and VM escape,” oss-security, 14 Oct 2026. oss-security Mailing List
- Tencent Zhuque Lab, “Vghost: CVE-2026-74580,” 12 Oct 2026. Tencent Research Write-up
- Vercel Security Engineering, “Findings from the $1M Vercel Sandbox challenge,” 14 Oct 2026. Vercel Blog
- pwn.ai (Paulos Yibelo), “PwnEscape: Guest-to-Host KVM Escape (CVE-2026-99999),” pwn.ai Technical Write-up
Retrieve the raw markdown file or structured JSON of this post directly in your command line:
curl -sL https://dekkapok.engineering/blogs/black_october_dekkapok_original2026.txt curl -sL https://dekkapok.engineering/blogs/black_october_dekkapok_original2026.json 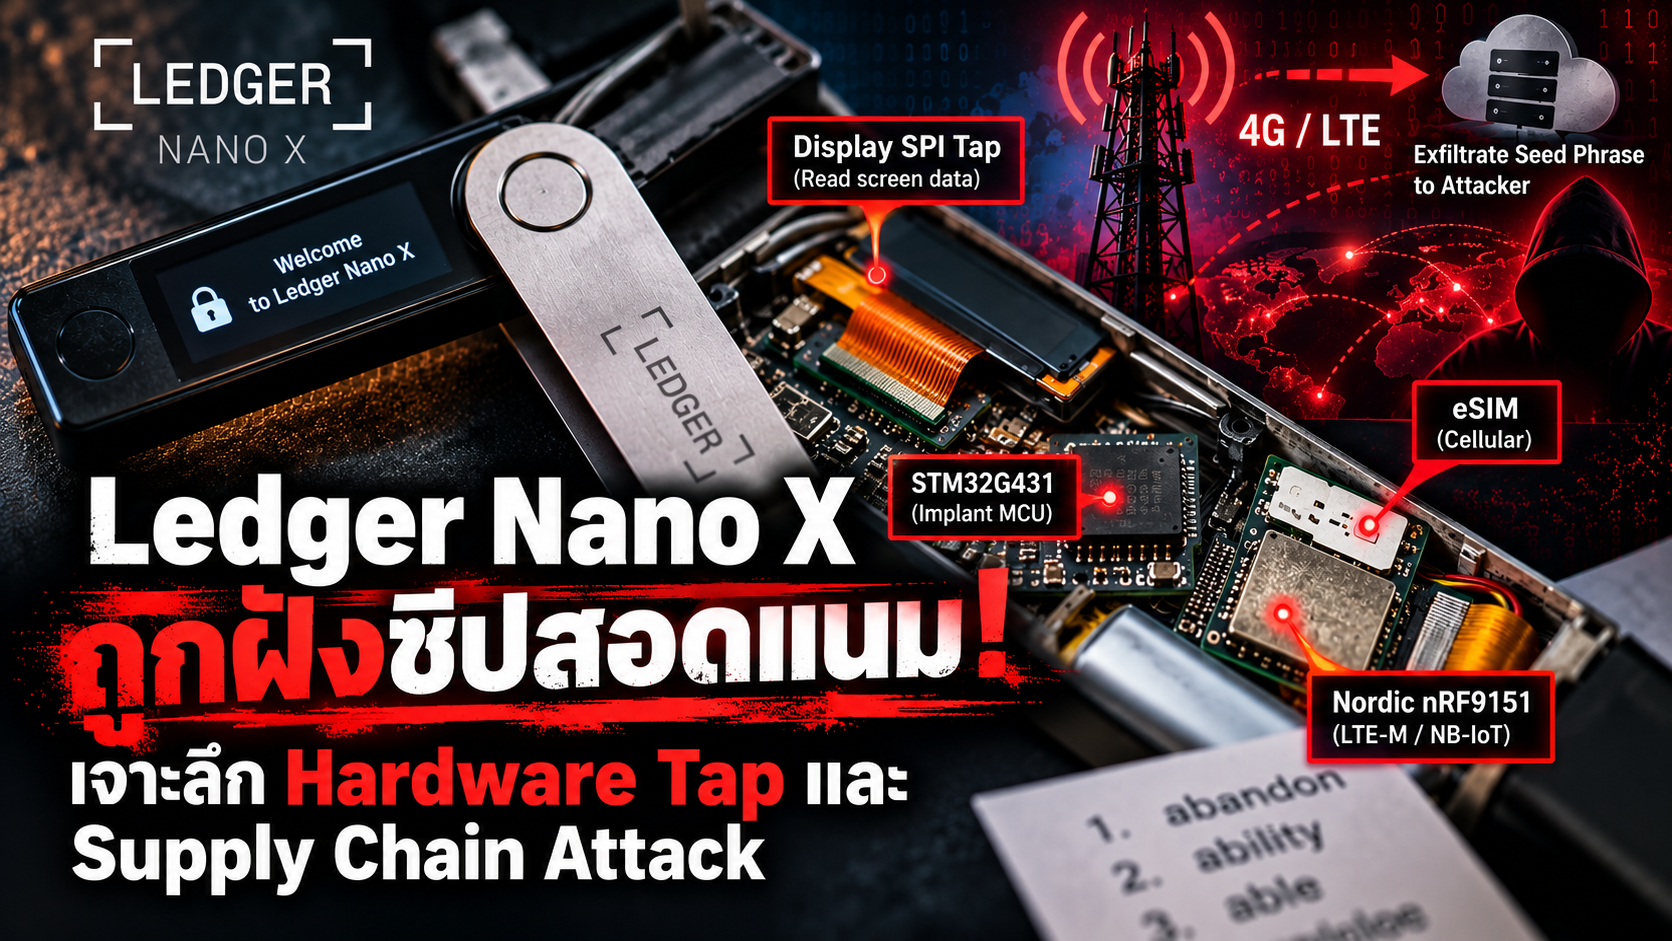
Ledger Nano X ถูกฝังชิปสอดแนม! เจาะลึก Hardware Tap และ Supply Chain Attack ที่ข้าม Secure Element
เมื่อ AI เจาะโค้ด Bitcoin Core: ผ่า 3 ช่องโหว่ DoS และจุดเปลี่ยนของนโยบายเปิดเผยบั๊ก