● 2026-10-11
Ledger Nano X ถูกฝังชิปสอดแนม! เจาะลึก Hardware Tap และ Supply Chain Attack ที่ข้าม Secure Element
#bitcoin #hardware-wallet #ledger #supply-chain-attack #hardware-security #cybersecurity
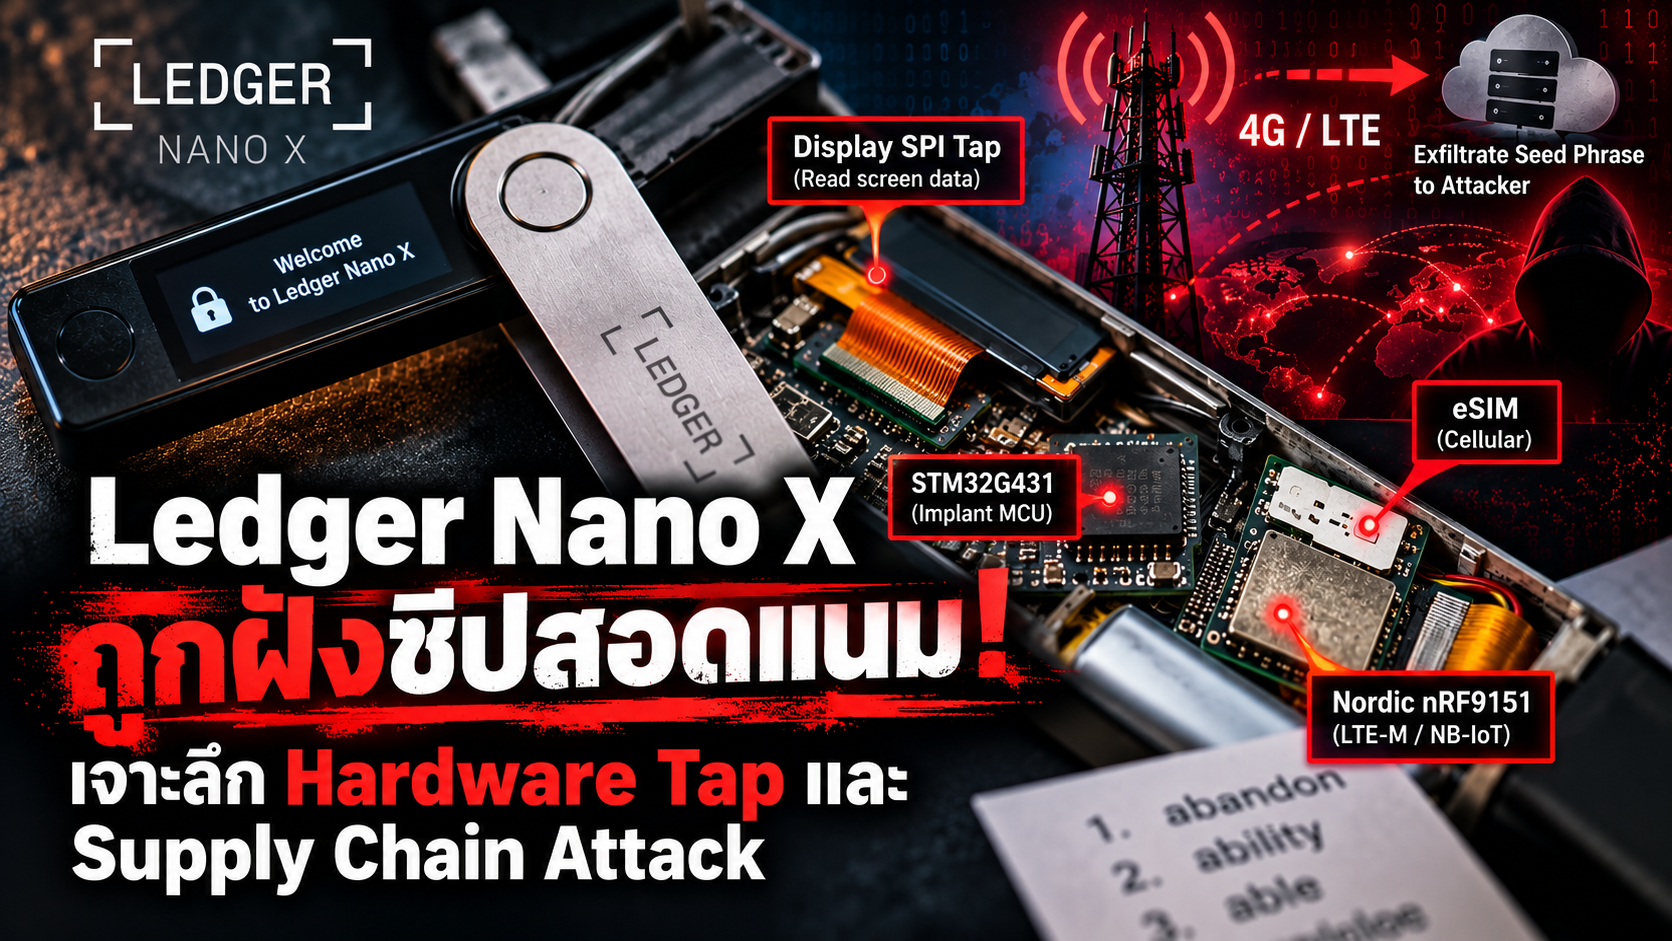
สรุปสั้น: นักวิจัยพบ Ledger Nano X ที่ถูกดัดแปลงด้วยวงจรสอดแนม (hardware implant) ซ่อนอยู่ภายในเครื่อง วงจรดังกล่าวสามารถเฝ้าดูข้อมูลที่ส่งไปยังหน้าจอ OLED เพื่อพยายามอ่าน Recovery Phrase และมีอุปกรณ์สื่อสารผ่านเครือข่ายเซลลูลาร์ของตัวเอง จุดสำคัญคือผู้โจมตีไม่จำเป็นต้องเจาะ Secure Element หรือแก้เฟิร์มแวร์ของ Ledger เลย อย่างไรก็ตาม การพบอุปกรณ์ที่ถูกฝังวงจรจริง ไม่ได้พิสูจน์ว่าอุปกรณ์เหล่านี้เป็นสาเหตุของการสูญเสียเงินทุกกรณีในเหตุการณ์ CryptoBilis ซึ่งยังอยู่ระหว่างสอบสวน ณ วันที่ 11 ตุลาคม 2026
สารบัญ
- เกิดอะไรขึ้นกับ Ledger Nano X?
- ทำไม Secure Element จึงยังไม่เพียงพอ?
- Hardware Tap ดักข้อมูลหน้าจออย่างไร
- ภายในวงจรสอดแนมมีชิปอะไรบ้าง?
- ส่ง Seed Phrase ออกไปผ่าน LTE/eSIM ได้อย่างไร?
- ทำไม Genuine Check อาจตรวจไม่พบ?
- วิวัฒนาการของวงจรที่ถูกค้นพบ
- อะไรยืนยันแล้ว และอะไรยังเป็นข้อสงสัย?
- วิธีป้องกันและรับมือ
- บทเรียนสำหรับการออกแบบ Hardware Security
- อ้างอิง
เกิดอะไรขึ้นกับ Ledger Nano X?
Ledger Nano X เป็น Hardware Wallet ที่เก็บข้อมูลลับสำหรับการลงนามธุรกรรมไว้ใน Secure Element และแสดงรายละเอียดที่ผู้ใช้ต้องตรวจสอบผ่านหน้าจอของอุปกรณ์เอง หลักการนี้ช่วยลดการพึ่งพาคอมพิวเตอร์หรือโทรศัพท์ที่อาจติดมัลแวร์
แต่ปัญหาที่กำลังถูกตรวจสอบในเดือนตุลาคม 2026 ไม่ใช่การแฮกเซิร์ฟเวอร์ Ledger หรือการทำลายระบบเข้ารหัสของ Secure Element หากเป็น การดัดแปลงตัวอุปกรณ์ก่อนถึงมือผู้ใช้ (physical supply-chain tampering) โดยมีรายงานว่าพบวงจรเพิ่มเติมซ่อนอยู่ใต้หน้าจอของอุปกรณ์บางเครื่อง
เมื่อวันที่ 10 ตุลาคม 2026 มีรายงานว่า Ledger ยืนยันการพบวงจรฮาร์ดแวร์ที่ไม่ได้รับอนุญาตในอุปกรณ์ของผู้ใช้ที่ได้รับผลกระทบรายหนึ่ง และกำลังตรวจสอบกรณีที่เกี่ยวข้องกับผู้จัดจำหน่าย CryptoBilis ในเอเชียตะวันออกเฉียงใต้ [1] แต่จำนวนเงินที่สูญหายซึ่งปรากฏในข่าวเป็นตัวเลขรายงานหรือประมาณการที่ยังไม่ควรถือเป็นผลตรวจสอบขั้นสุดท้าย
เรื่องนี้น่าสนใจในเชิงวิศวกรรม เพราะอุปกรณ์ที่ถูกดัดแปลงอาจยังสร้างคีย์และเซ็นธุรกรรมได้ตามปกติ ขณะที่วงจรอีกชุดหนึ่งเฝ้าสังเกตสิ่งที่ปรากฏบนหน้าจอ
ทำไม Secure Element จึงยังไม่เพียงพอ?
Secure Element (SE) ถูกออกแบบมาเพื่อปกป้องข้อมูลสำคัญ เช่น seed และ private key จากการอ่านหน่วยความจำหรือการโจมตีเชิงกายภาพหลายรูปแบบ แต่ในระหว่างการตั้งค่า Hardware Wallet ผู้ใช้จำเป็นต้องเห็น Recovery Phrase เพื่อจดบันทึกไว้กู้คืนกระเป๋าเงิน
เมื่อข้อความลับถูกแสดงบนหน้าจอ ก็เกิดขอบเขตความไว้วางใจใหม่: เส้นทางจากชิปประมวลผลไปยังอุปกรณ์แสดงผล
ตามเอกสารสถาปัตยกรรมของ Ledger Nano X ระบบมีทั้ง Secure Element, MCU ทั่วไป และอุปกรณ์ต่อพ่วงอย่างหน้าจอและปุ่มกด [2] ดังนั้นการอธิบายว่า Secure Element ต่อ SPI เข้าหน้าจอโดยตรงในทุกขั้นตอนจึงเป็นการย่อภาพระบบมากเกินไป: สิ่งสำคัญสำหรับการโจมตีนี้คือข้อมูลแสดงผลที่ไหลไปยัง OLED ไม่ใช่การเจาะเข้าไปอ่านคีย์จาก Secure Element
graph TD
    SE["Secure Element<br/>เก็บความลับและลงนาม"]
    MCU["MCU / Display Path<br/>จัดการการสื่อสารและการแสดงผล"]
    OLED["OLED Screen<br/>แสดง Recovery Phrase"]
    IMPLANT["Unauthorized Hardware Implant<br/>สังเกตข้อมูลจอ"]
    RADIO["Cellular Module + eSIM + Antenna"]
    NETWORK["เครือข่ายเซลลูลาร์ / ปลายทางภายนอก"]

    SE --> MCU
    MCU -->|"Display traffic"| OLED
    MCU -.->|"Physical bus tap"| IMPLANT
    IMPLANT --> RADIO
    RADIO -.-> NETWORK
หัวใจของช่องโหว่เชิงสถาปัตยกรรม: การเก็บความลับในชิปที่แข็งแกร่ง ไม่ได้หมายความว่าข้อมูลจะยังปลอดภัยหลังจากถูกส่งออกมาเพื่อแสดงผลให้มนุษย์อ่าน
Hardware Tap ดักข้อมูลหน้าจออย่างไร
คำว่า Hardware Tap ในกรณีนี้หมายถึงการต่อวงจรเพิ่มเพื่อสังเกตสัญญาณไฟฟ้าที่มีอยู่แล้วบนบอร์ด โดยไม่จำเป็นต้องแก้ไขเฟิร์มแวร์ต้นฉบับ
ข้อมูลที่ใช้วาดหน้าจอ OLED สามารถส่งผ่านบัสแบบ SPI ซึ่งประกอบด้วยสัญญาณควบคุมและข้อมูล การเฝ้าดูข้อมูลเหล่านี้อาจทำให้วงจรสอดแนมสร้างภาพหรืออักขระที่ปรากฏบนหน้าจอกลับขึ้นมาได้ ขึ้นกับรูปแบบข้อมูลของ display controller และการทำงานของซอฟต์แวร์แสดงผล
กระบวนการในระดับแนวคิดมีดังนี้:
- ผู้ใช้เริ่มตั้งค่าหรือกู้คืน Hardware Wallet และหน้าจอแสดงคำจาก Recovery Phrase
- ข้อมูลสำหรับวาดตัวอักษรถูกส่งไปยังหน้าจอผ่านเส้นทางแสดงผลภายในอุปกรณ์
- วงจรที่ถูกฝังไว้สังเกตข้อมูลบนเส้นทางดังกล่าว
- ไมโครคอนโทรลเลอร์ประมวลผลข้อมูลเพื่อระบุอักขระหรือคำที่แสดง
- หากถอดรหัสคำได้ครบ วงจรสามารถเก็บข้อมูลเพื่อส่งออกในภายหลัง
ข้อควรระวังในการตีความ: การตรวจพบวงจรที่เชื่อมกับบัสหน้าจอ ไม่ได้พิสูจน์โดยอัตโนมัติว่าทุกตัวอย่างสามารถอ่าน Recovery Phrase ได้ครบ 24 คำหรือส่งออกได้สำเร็จ ต้องอาศัยการวิเคราะห์เฟิร์มแวร์และการทดสอบการทำงานของแต่ละตัวอย่าง
ภายในวงจรสอดแนมมีชิปอะไรบ้าง?
งานวิเคราะห์ฮาร์ดแวร์ของ Tibane Labs และรายงานที่อ้างอิงการแกะอุปกรณ์หลายตัวอย่างระบุส่วนประกอบที่แตกต่างกันตามรุ่นของวงจร [3][4]
| อุปกรณ์ | รุ่นหรือข้อมูลที่มีรายงาน | หน้าที่ |
|---|---|---|
| Microcontroller | STM32G431KBU6 ในตัวอย่างที่มีการระบุชิป | ประมวลผลข้อมูลที่วงจรดักสังเกต |
| Cellular SiP | Nordic nRF9151 ในตัวอย่างรุ่นใหม่ | สื่อสารผ่าน LTE-M / NB-IoT |
| eSIM | ไม่สามารถยืนยันหมายเลขชิ้นส่วนของทุกตัวอย่าง | ให้ข้อมูลประจำตัวสำหรับสมัครใช้เครือข่ายเซลลูลาร์ |
| Antenna | เสาอากาศออกแบบให้เหมาะกับพื้นที่ภายในเครื่อง | ส่งและรับสัญญาณ RF |
| Flexible PCB | แผงวงจรอ่อนที่ดัดแปลงรูปทรงเฉพาะ | ซ่อนและเชื่อมต่ออุปกรณ์เพิ่มเติม |
หมายเลขชิปข้างต้น ไม่ใช่รายการชิ้นส่วนที่ยืนยันว่าเหมือนกันในทุกเครื่อง: ในตัวอย่างที่ซ่อนเร้นมากขึ้นมีรายงานว่ามีการขูดลบตัวอักษรบนชิปบางตัว ทำให้ไม่สามารถระบุรุ่นได้ด้วยการมองเห็นเพียงอย่างเดียว
Nordic nRF9151 ไม่ใช่ชิป Wi-Fi
nRF9151 เป็นระบบสื่อสารเซลลูลาร์สำหรับงาน IoT รองรับ LTE-M และ NB-IoT การส่งข้อมูลจึงไม่จำเป็นต้องอาศัย Wi-Fi ของผู้ใช้ หรือ Bluetooth ของ Ledger เอง อย่างไรก็ตาม ความสามารถในการใช้งานจริงขึ้นอยู่กับเครือข่ายที่รองรับและโปรไฟล์ของซิม
eSIM ไม่ได้เป็นตัวส่งคลื่นวิทยุ
eSIM มีหน้าที่จัดเก็บหรือให้บริการข้อมูลประจำตัวผู้ใช้บริการเครือข่าย ส่วนการรับส่งคลื่นวิทยุเป็นหน้าที่ของโมเด็มและเสาอากาศ ดังนั้นการพบ eSIM เพียงชิ้นเดียวไม่ใช่หลักฐานว่ามีการส่งข้อมูลออกไปแล้ว
ส่ง Seed Phrase ออกไปผ่าน LTE/eSIM ได้อย่างไร?
จุดเด่นของรูปแบบการโจมตีที่มีรายงานคือ วงจรสอดแนมมีช่องทางสื่อสารแยกจากระบบของเจ้าของเครื่อง กล่าวคือ ต่อให้ผู้ใช้ไม่เชื่อม Ledger กับคอมพิวเตอร์ที่มีอินเทอร์เน็ต โมดูลเซลลูลาร์ก็อาจส่งข้อมูลได้เองหากได้รับพลังงานและเชื่อมต่อเครือข่ายสำเร็จ
sequenceDiagram
    participant U as ผู้ใช้
    participant L as Ledger Nano X
    participant D as OLED Display
    participant I as Hardware Implant
    participant C as Cellular Network
    participant X as ปลายทางภายนอก

    U->>L: เริ่มตั้งค่าและดู Recovery Phrase
    L->>D: ส่งข้อมูลแสดงผล
    L-->>I: ข้อมูลแสดงผลถูกสังเกตโดยวงจรที่ฝังไว้
    Note over I: ประมวลผลและอาจเก็บคำที่อ่านได้
    I-->>C: พยายามเชื่อมต่อผ่านโมเด็ม / eSIM
    C-->>X: ส่งข้อมูล หากการเชื่อมต่อสำเร็จ
การสื่อสารลักษณะนี้ ไม่ใช่การแฮก Wi-Fi ในบ้าน และไม่จำเป็นต้องใช้ USB หรือ Bluetooth ของกระเป๋าเงิน แต่จากข้อมูลสาธารณะที่ตรวจสอบในขณะเขียน ยังไม่ควรระบุอย่างเด็ดขาดว่า payload ใช้ HTTPS, MQTT, SMS หรือโปรโตคอลใด รวมถึงยังไม่มีหลักฐานสาธารณะเพียงพอที่จะยืนยันปลายทางของข้อมูลสำหรับทุกตัวอย่าง
ทำไม Genuine Check อาจตรวจไม่พบ?
Ledger Genuine Check มีวัตถุประสงค์เพื่อตรวจสอบความแท้ขององค์ประกอบที่ระบบสามารถพิสูจน์ผ่านกลไกเข้ารหัสและการตรวจสอบอุปกรณ์ได้ แต่ การพิสูจน์ว่า Secure Element เป็นของแท้ ไม่เท่ากับการพิสูจน์ว่าภายในเคสไม่มีแผงวงจรที่บุคคลอื่นเพิ่มเข้ามา
ตัวอย่างอุปกรณ์ที่ถูกแกะตรวจสอบแสดงให้เห็นว่าอุปกรณ์อาจยังทำงานตามปกติ ขณะที่มีวงจรแปลกปลอมสังเกตเส้นทางข้อมูลจออยู่ การตรวจสอบด้วยซอฟต์แวร์อย่างเดียวจึงไม่ใช่การตรวจพิสูจน์ความสมบูรณ์ทางกายภาพของทุกชิ้นส่วน [2][3]
การโจมตีนี้ต่างจาก firmware compromise อย่างชัดเจน:
| ประเด็น | Firmware Compromise | Physical Display-Bus Implant |
|---|---|---|
| สิ่งที่ถูกดัดแปลง | โค้ดหรือเฟิร์มแวร์ | ฮาร์ดแวร์ภายในเครื่อง |
| จุดเข้าถึงความลับ | ขึ้นกับสิทธิ์ของโค้ดที่ถูกเจาะ | ข้อมูลที่ถูกส่งไปแสดงบนจอ |
| ต้องเจาะ Secure Element หรือไม่ | ไม่จำเป็นเสมอไป | ไม่จำเป็น |
| Genuine Check ตรวจจับได้หรือไม่ | ขึ้นกับกลไกและขอบเขตการตรวจ | อาจตรวจไม่พบวงจรเพิ่มที่ไม่ได้แก้ชิปแท้ |
| ความเสี่ยงหลัก | การทำงานของซอฟต์แวร์ไม่เป็นไปตามที่เชื่อถือ | ตัวเครื่องจริงไม่ตรงกับการออกแบบที่เชื่อถือ |
วิวัฒนาการของวงจรที่ถูกค้นพบ
จากการรวบรวมผลการตรวจสอบของ Joe Grand และ Tibane Labs มีรายงานถึงรูปแบบวงจรที่พัฒนาความแนบเนียนขึ้น [3][4]:
รูปแบบแรก — วงจรเสริมและสายไฟที่มองเห็นได้: มีการใช้สายต่อเข้าจุดต่าง ๆ บนบอร์ด และมีรายงานการเปลี่ยนแบตเตอรี่เป็นขนาดเล็กลงเพื่อให้มีพื้นที่สำหรับอุปกรณ์เพิ่มเติม
รูปแบบถัดมา — Flexible PCB: ใช้แผงวงจรอ่อนเพื่อลดการเดินสายที่เห็นชัด และจัดตำแหน่งให้พอดีกับโครงสร้างของ Nano X
รูปแบบซ่อนใต้หน้าจอ — ลดร่องรอยภายนอก: มีรายงานการติดตั้งวงจรใต้ OLED ในพื้นที่ที่เดิมเป็นวัสดุรองจอ ใช้สีดำช่วยพรางแผงวงจร และลบหมายเลขบนชิปบางตัวเพื่อเพิ่มความยากในการตรวจสอบ
ลักษณะเหล่านี้ชี้ถึงความพยายามในการทำให้อุปกรณ์ที่ถูกดัดแปลงดูเหมือนเครื่องปกติ แต่ ไม่เพียงพอที่จะสรุปจำนวนเครื่องที่ถูกผลิต ผู้ลงมือ หรือจุดที่ถูกสับเปลี่ยนในห่วงโซ่อุปทาน
อะไรยืนยันแล้ว และอะไรยังเป็นข้อสงสัย?
| ข้อกล่าวอ้าง | สถานะ ณ 11 ตุลาคม 2026 |
|---|---|
| มี Ledger Nano X ที่ถูกติดตั้งวงจรเพิ่มเติมจริง | มีหลักฐานจากการแกะเครื่องและภาพถ่าย |
| มีการออกแบบเพื่อสังเกตข้อมูลบนเส้นทางหน้าจอ | มีหลักฐานทางเทคนิคสนับสนุน |
| มีส่วนประกอบสำหรับการสื่อสารผ่านเครือข่ายเซลลูลาร์ | พบในตัวอย่างที่รายงาน |
| Ledger ยืนยันพบ hardware implant ในเครื่องผู้ใช้ที่ได้รับผลกระทบอย่างน้อยหนึ่งเครื่อง | มีรายงานคำยืนยันจาก Ledger [1] |
| วงจรทุกเครื่องส่ง Recovery Phrase สำเร็จ | ยังไม่ยืนยัน |
| วงจรที่ Tibane Labs ซื้อมาเกี่ยวข้องกับ CryptoBilis | ยังไม่มีหลักฐานยืนยันความเชื่อมโยง |
| ตัวเลขความเสียหายทั้งหมดที่รายงานในข่าวเป็นผลตรวจสอบสุดท้าย | ยังไม่ยืนยัน |
| ระบบเซิร์ฟเวอร์หรือ Secure Element ของ Ledger ถูกเจาะ | ไม่มีหลักฐานจากเหตุการณ์นี้ที่ยืนยันข้อสรุปดังกล่าว |
Tibane Labs ระบุว่าตัวอย่างที่ตนตรวจสอบไม่ได้ซื้อจาก CryptoBilis ดังนั้นไม่ควรนำผลแกะเครื่องเหล่านั้นไปผูกเป็นสาเหตุของทุกธุรกรรมที่ถูกขโมยโดยไม่มีหลักฐานเพิ่มเติม [3]
วิธีป้องกันและรับมือ
1. ก่อนซื้อ Hardware Wallet
- ซื้อจากผู้ผลิตโดยตรงหรือช่องทางที่ผู้ผลิตยืนยันและตรวจสอบประวัติได้ แต่ต้องเข้าใจว่าไม่มีช่องทางใดรับประกันความปลอดภัยจากการดัดแปลงทางกายภาพได้ 100%
- ระวังสินค้ามือสอง สินค้าที่ถูกเปิดกล่องแล้ว และอุปกรณ์ที่มีประวัติการจัดส่งผิดปกติ
- ศึกษาคำแนะนำด้านการตรวจสอบฮาร์ดแวร์จากผู้ผลิตและติดตามประกาศเกี่ยวกับล็อตหรือช่องทางจำหน่ายที่ได้รับผลกระทบ
2. ระหว่างเริ่มใช้งาน
- ใช้ Genuine Check ตามขั้นตอนของผู้ผลิต แต่ไม่ตีความว่าผ่านแล้วหมายถึงปลอดภัยจากการฝังฮาร์ดแวร์ทุกชนิด
- หากตัวเครื่องมีน้ำหนัก รูปทรง จอ แบตเตอรี่ หรือการประกอบผิดสังเกต ให้หยุดใช้งานและติดต่อผู้ผลิต
- อย่าเปิดเครื่องเพื่อแกะตรวจเองโดยไม่มีทักษะและเครื่องมือที่เหมาะสม เพราะอาจทำลายหลักฐานหรือทำให้อุปกรณ์เสียหาย
3. หากสงสัยว่าเครื่องถูกดัดแปลง
- หยุดใช้เครื่องต้องสงสัยทันที โดยเฉพาะการป้อนหรือแสดง Recovery Phrase
- หาก Seed Phrase เคยถูกแสดงบนเครื่องดังกล่าว ให้ถือว่ามีความเสี่ยงต่อการรั่วไหล แม้ยังไม่พบการโอนเงินผิดปกติ
- ใช้อุปกรณ์ที่เชื่อถือได้อีกเครื่องสร้าง Seed Phrase ใหม่ แล้วโอนสินทรัพย์ไปยังบัญชีใหม่โดยตรวจสอบปลายทางให้ถูกต้อง
- เก็บอุปกรณ์เดิมและหลักฐานการซื้อไว้สำหรับการตรวจสอบ และติดต่อผู้ผลิตผ่านช่องทางทางการ
- อย่านำ Seed Phrase เดิมไปกรอกในเว็บไซต์หรือส่งให้ฝ่ายสนับสนุน เพราะฝ่ายสนับสนุนที่ถูกต้องไม่ควรขอข้อมูลนี้
4. สำหรับผู้เก็บสินทรัพย์มูลค่าสูง
พิจารณา Multisignature Wallet ที่ใช้ผู้ผลิตและช่องทางจัดหาฮาร์ดแวร์ที่แตกต่างกัน เพื่อลดความเสี่ยงจากการถูกเจาะที่จุดเดียว ทั้งนี้ Multisig มีต้นทุนด้านการบริหารและการกู้คืนที่สูงขึ้น จึงควรทดสอบขั้นตอนกู้คืนก่อนใช้งานจริง
การเลือกอุปกรณ์แบบ Air-gapped หรือ Stateless เช่น SeedSigner และ Krux ช่วยลดพื้นผิวการโจมตีบางประเภท แต่ ไม่ได้ทำให้ Supply Chain Attack เป็นไปไม่ได้ เพราะฮาร์ดแวร์ที่ถูกดัดแปลงอาจมีช่องทางสื่อสารของตัวเอง
บทเรียนสำหรับการออกแบบ Hardware Security
กรณีนี้แสดงให้เห็นความแตกต่างระหว่าง Cryptographic Authenticity กับ Physical Integrity อย่างชัดเจน
- End-to-end threat modeling: การออกแบบต้องครอบคลุมช่วงเวลาที่ความลับถูกนำออกจาก Secure Element เพื่อแสดงผล ไม่ใช่ตรวจเฉพาะชิปเก็บคีย์
- Peripheral trust: หน้าจอ ปุ่มกด และเส้นทางข้อมูลไปยังอุปกรณ์ต่อพ่วงเป็นส่วนหนึ่งของขอบเขตความปลอดภัย
- Supply-chain assurance: กระบวนการผลิต การขนส่ง การจำหน่าย และการตรวจสอบการดัดแปลงมีความสำคัญพอ ๆ กับการเซ็นเฟิร์มแวร์
- Independent verification: การตรวจสอบซอฟต์แวร์และการตรวจสอบฮาร์ดแวร์ตอบคำถามคนละข้อ จึงควรใช้ร่วมกันตามระดับความเสี่ยง
- Defense in depth: ไม่มีมาตรการเดียวที่รับประกันความปลอดภัยทั้งหมด การแยกความเสี่ยงด้วย Multisig และการบริหาร Recovery Phrase อย่างรัดกุมยังสำคัญ
บทสรุป: บทเรียนที่ใหญ่ที่สุดของ Ledger Nano X Hardware Tap ไม่ใช่การที่ Secure Element ถูกถอดรหัส แต่เป็นการที่ความลับต้องออกจากขอบเขตการป้องกันของชิปเพื่อให้มนุษย์มองเห็นได้ และถ้าฮาร์ดแวร์ปลายทางไม่สามารถเชื่อถือได้ ระบบเข้ารหัสที่แข็งแกร่งเพียงอย่างเดียวก็ไม่เพียงพอ
อ้างอิง
- The Verge — Ledger wallet tampering suspected after reports of crypto thefts (10 ตุลาคม 2026)
- Ledger Donjon — Threat Model: High Level Architecture
- Tibane Labs — Ledger Nano X Hardware Implant Research (งานวิจัยและภาพแกะอุปกรณ์)
- CoinScreamer — Ledger Nano X Implants Target Recovery Words, Researchers Say (10 ตุลาคม 2026)
- Ryder — Ledger Implant: What the Spy Module Research Shows (10 ตุลาคม 2026; บทวิเคราะห์จากผู้ผลิตคู่แข่ง ควรอ่านโดยคำนึงถึงผลประโยชน์ทางธุรกิจ)
- Nordic Semiconductor — nRF9151 Product Information
- SeedSigner — Official Repository
- Krux — Official Repository
หมายเหตุบรรณาธิการ: บทความนี้สรุปข้อมูลสาธารณะ ณ วันที่ 11 ตุลาคม 2026 เพื่อการศึกษาด้านวิศวกรรมฮาร์ดแวร์และความมั่นคงปลอดภัยไซเบอร์ ไม่ใช่ผลการพิสูจน์ทางนิติวิทยาศาสตร์ของอุปกรณ์ทุกเครื่องหรือคำแนะนำด้านการลงทุน และอาจต้องปรับปรุงเมื่อมีผลการสอบสวนเพิ่มเติม
Retrieve the raw markdown file or structured JSON of this post directly in your command line:
curl -sL https://dekkapok.engineering/blogs/ledger-nano-x-hardware-tap-supply-chain-attack.txt curl -sL https://dekkapok.engineering/blogs/ledger-nano-x-hardware-tap-supply-chain-attack.json