● 2026-08-05
มหากาพย์ Multisig: ระบบเซฟบิตคอยน์ระดับมหาเทพ... หรือแค่กับดักทำเงินหายที่เราสร้างเอง?
#bitcoin #multisig #security #cryptocurrency
สรุปสั้น: การเก็บรักษาบิตคอยน์ด้วยกุญแจเดียว (Single-signature) มีความเสี่ยงใหญ่หลวงเรื่อง Single Point of Failure (เช่น แผ่นจด Seed Phrase หาย หรือเครื่องโดนขโมย) ระบบ Multisig (หลายกุญแจ) จึงเป็นทางออกยอดนิยมสำหรับผู้ที่ถือครองเหรียญปริมาณมาก แต่ความจริงที่น่ากลัวคือ “การมี Seed Phrase ครบทุกดอก ไม่ได้รับประกันว่าคุณจะกู้เงินคืนได้!” หากคุณไม่มีไฟล์ Wallet Descriptor (หรืออย่างน้อยก็มี XPUBs ของทุกกุญแจพร้อมโครงสร้างทางเดิน) เหรียญของคุณอาจติดค้างถาวรอยู่ในบล็อกเชน บทความนี้จะพาทุกคนไปแกะกลไกของ Multisig, ความแตกต่างกับเทคโนโลยีใหม่อย่าง MuSig2 (Taproot) และข้อควรระวังที่ไม่รู้ไม่ได้
สารบัญ
- Multisig คืออะไร? ทำไมกุญแจดอกเดียวถึงไม่ปลอดภัยพอ
- กลไก Quorum: ระบบ 2 ใน 3 กุญแจทำงานอย่างไร
- กับดักตัวใหญ่: ทำไมมี Seed ครบแต่เงินหายได้?
- เรื่องสั้น: ตู้เซฟระบบ 2 ใน 3 กุญแจและพิมพ์เขียวที่หายไป
- ยุคสมัยที่เปลี่ยนไป: Traditional Multisig vs. MuSig2 (Taproot)
- คู่มือแนวทางปฏิบัติที่ดีที่สุด (Best Practices) ของ Multisig
- สรุปส่งท้าย
- อ้างอิง
Multisig คืออะไร? ทำไมกุญแจดอกเดียวถึงไม่ปลอดภัยพอ
เวลาที่เราใช้กระเป๋าบิตคอยน์ทั่วไป (ไม่ว่าจะแอปในมือถือหรือ Hardware Wallet) เรามักจะใช้ระบบที่เรียกว่า Single-signature (Single-sig) ซึ่งหมายความว่ากระเป๋าใบนั้นถูกควบคุมด้วยกุญแจเพียงดอกเดียว (Seed Phrase 1 ชุด)
ถึงแม้ระบบนี้จะง่ายและสะดวกสบาย แต่สำหรับคนที่สะสมบิตคอยน์เป็นเงินก้อนใหญ่หรือเป็นเงินเก็บทั้งชีวิต Single-sig จะสร้างปัญหาที่เรียกว่า Single Point of Failure หรือการมีจุดอ่อนเพียงจุดเดียวที่หากพังแล้วจะพังทั้งหมด:
- หากแผ่นจด Seed Phrase ของคุณสูญหาย หรือโดนปลวกกิน = เงินหายถาวร
- หากมีแฮกเกอร์แอบเจาะคอมพิวเตอร์ของคุณแล้วขโมยคีย์ไปได้ = เงินโดนโอนออกทั้งหมดในพริบตา
- หากมีโจรบุกเข้ามาจี้ตัวคุณและบังคับให้โอนเงิน = คุณไม่มีทางเลือกอื่นนอกจากต้องยอมทำตาม
ระบบ Multisignatures (Multisig) จึงถูกออกแบบมาเพื่อแก้ปัญหานี้ โดยการเปลี่ยนระบบกุญแจควบคุมจากดอกเดียวให้เป็น “หลายดอก” ที่ต้องทำงานประสานกัน
กลไก Quorum: ระบบ 2 ใน 3 กุญแจทำงานอย่างไร
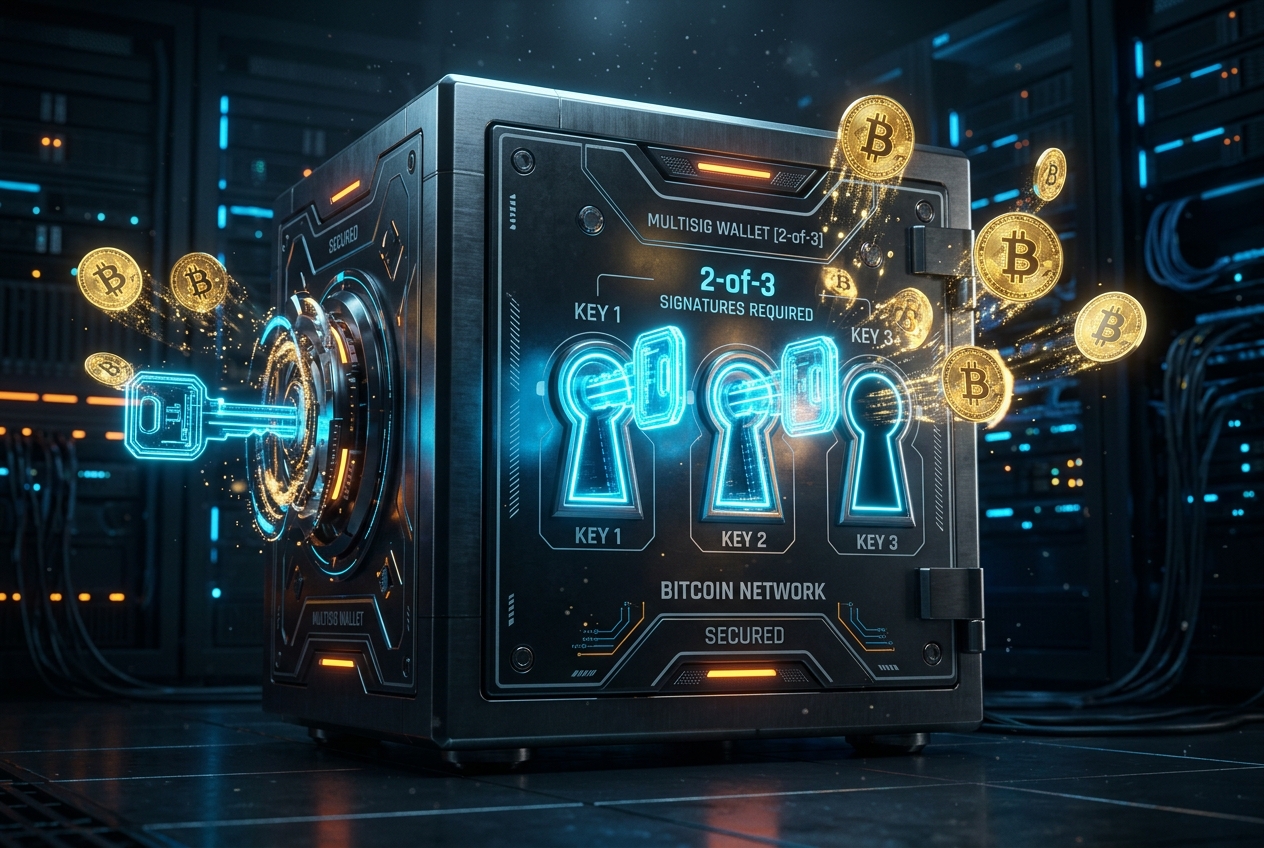
การตั้งค่า Multisig จะใช้รูปแบบที่เรียกว่า m-of-n (Quorum) ซึ่งหมายความว่าเราต้องสร้างกุญแจขึ้นมาทั้งหมด n ดอก และกำหนดว่าหากจะโอนเงินออก ต้องใช้กุญแจมาลงลายเซ็นร่วมกันอย่างน้อย m ดอก
รูปแบบยอดนิยมที่สุดสำหรับบุคคลทั่วไปคือ 2-of-3 (2 ใน 3 กุญแจ):
- เราจะสร้างคีย์ขึ้นมา 3 ดอก (เช่น คีย์ A, คีย์ B, คีย์ C)
- เมื่อต้องการสร้างรายการโอนเงิน เราจะนำกุญแจดอกไหนก็ได้ 2 ดอก (เช่น A+B หรือ B+C หรือ A+C) มาเซ็นกำกับ ธุรกรรมจึงจะถูกต้องและสามารถส่งออกสู่เครือข่ายบิตคอยน์ได้
- หากกุญแจดอกใดดอกหนึ่งหายไป หรือโดนโอนย้าย/ขโมยไปเพียงดอกเดียว (เช่น คีย์ A โดนแฮก) แฮกเกอร์ก็ยังไม่สามารถขโมยเงินของเราได้ เพราะแฮกเกอร์ต้องการกุญแจอีกอย่างน้อยหนึ่งดอกเพื่อสั่งโอนเงิน
กับดักตัวใหญ่: ทำไมมี Seed ครบแต่เงินหายได้?
นี่คือข้อเท็จจริงที่คนจำนวนมากมักเข้าใจผิดเกี่ยวกับระบบ Multisig: “แค่จด Seed Phrase ทั้ง 3 ดอกเก็บไว้แยกกันก็ปลอดภัยแล้ว”
ในความเป็นจริง ต่อให้คุณมี Seed Phrase ครบทั้ง 3 ดอก แต่ถ้าคุณสูญหายไฟล์การตั้งค่าที่เรียกว่า Wallet Descriptor (หรือไฟล์ Backup ค่าคอนฟิกของกระเป๋า) คุณอาจจะไม่สามารถกู้เงินคืนมาได้เลย!
ทำไมถึงเป็นเช่นนั้น? ในการคำนวณสร้าง address บิตคอยน์ที่เป็นแบบ Multisig ซอฟต์แวร์กระเป๋าเงินจำเป็นต้องใช้ Public Key ของกุญแจทุกดอกในวง (เรียกว่า XPUB หรือ Extended Public Key) มารวมกันเพื่อสร้าง Address และสคริปต์เงื่อนไขการถอนเงิน (Redeem Script)
หากเกิดเหตุการณ์ว่าคอมพิวเตอร์ของคุณพัง และคุณต้องการกู้คืนกระเป๋าด้วยแผ่น Seed Phrase ที่จดไว้:
- คุณมี Seed ของคีย์ A และคีย์ B
- ซอฟต์แวร์จะสามารถคำนวณสร้าง XPUB ของคีย์ A และ B ได้
- แต่ซอฟต์แวร์ไม่มีทางรู้ว่า XPUB ของคีย์ C คืออะไร! (เพราะกุญแจแต่ละดอกถูกสร้างขึ้นมาแยกกันอย่างอิสระโดยสิ้นเชิง คีย์ A และ B ไม่รู้การมีอยู่ของคีย์ C)
- เมื่อขาด XPUB ของคีย์ C ซอฟต์แวร์จะไม่สามารถคำนวณรหัสสคริปต์ Multisig ดั้งเดิมได้ ผลคือกระเป๋าเงินจะโชว์ยอดคงเหลือเป็นศูนย์ และคุณไม่สามารถสร้างหน้าธุรกรรมเพื่อลงลายเซ็นโอนเงินออกมาได้เลย
ดังนั้น การทำ Multisig คุณจำเป็นต้องสำรองข้อมูลสองส่วนเสมอ: Private Keys (Seed Phrases) + Wallet Descriptor (พิมพ์เขียวระบุที่มาของวงกุญแจทั้งหมด)
เรื่องสั้น: ตู้เซฟระบบ 2 ใน 3 กุญแจและพิมพ์เขียวที่หายไป
นึกภาพว่าคุณสร้าง ตู้เซฟพิเศษ ขึ้นมาหนึ่งตู้เพื่อเก็บสมบัติ ตู้เซฟนี้เจาะช่องรูกุญแจไว้ 3 รู โดยกลไกภายในกำหนดว่าต้องเสียบกุญแจพร้อมกันอย่างน้อย 2 รูถึงจะไขตู้เซฟเปิดออกได้
graph TD
    subgraph Wallet ["ตู้เซฟบิตคอยน์ (Multisig Wallet)"]
        Address["Multisig Address"]
    end

    subgraph Blueprint ["พิมพ์เขียวการตั้งค่า"]
        Descriptor["Wallet Descriptor (XPUBs ของทุกคีย์ + วิธีเรียง)"]
    end

    A["Seed A (กุญแจดอกที่ 1)"]
    B["Seed B (กุญแจดอกที่ 2)"]
    C["Seed C (กุญแจดอกที่ 3)"]

    A -->|ต้องการเซ็น| Tx["รายการโอนเงิน (Transaction)"]
    B -->|ต้องการเซ็น| Tx
    C -.->|ไม่ได้ใช้เซ็นรอบนี้| Tx

    Descriptor ==>|ชี้ทางสร้าง Address| Address
    Tx ==>|ต้องใช้ 2 ใน 3 ลายเซ็น เพื่อปลดล็อก| Address
คุณสั่งผลิตกุญแจ 3 ดอกแยกจากโรงงานคนละแห่ง (คีย์ A, B, C จาก Seed Phrase คนละชุด) และนำไปฝากไว้ในเซฟเฮาส์ 3 จังหวัดเพื่อความปลอดภัย
ประเด็นคือ ตอนที่ช่างทำตู้เซฟติดตั้งกลไก เขาเจาะรูกุญแจไว้บนพื้นผิวกล่องเหล็กตาม “พิมพ์เขียวพิเศษ” ที่ระบุพิกัด ขนาดรู และมุมองศาการเจาะไว้อย่างละเอียด (นี่คือ Wallet Descriptor ที่บอก XPUBs และ Derivation Paths ของกุญแจทั้ง 3)
วันหนึ่ง พายุเข้าพัดพาเอาพิมพ์เขียวนี้หายสาบสูญไปกับตา เหลือทิ้งไว้เพียงตู้เซฟเหล็กกล้าเรียบ ๆ ที่มองจากภายนอกไม่เห็นรูกุญแจเลย!
ต่อให้คุณเดินทางไปหยิบกุญแจดอกที่ 1 และกุญแจดอกที่ 2 มาถือไว้ในมือครบถ้วน แต่คุณก็ไม่สามารถไขตู้เซฟใบนั้นได้เลย เพราะคุณ ไม่รู้ว่าตำแหน่งรูกุญแจทั้ง 3 รูอยู่ตรงไหนบ้าง และเจาะทำมุมอย่างไร คุณจึงทำได้แค่นั่งมองตู้เซฟใบนั้นไปตลอดกาลโดยไม่มีทางเอาสมบัติข้างในออกมาได้
ยุคสมัยที่เปลี่ยนไป: Traditional Multisig vs. MuSig2 (Taproot)
ในอดีต การทำ Multisig บนบิตคอยน์จะใช้โปรโตคอลดั้งเดิม ซึ่งมีข้อจำกัดและข้อดี-ข้อเสียต่างจากระบบใหม่อยู่พอสมควร:
1. Traditional Multisig (CHECKMULTISIG)
เป็นระบบที่ใช้มานานตั้งแต่ปี 2012 ผ่านคำสั่ง OP_CHECKMULTISIG
- จุดอ่อนเรื่องความเป็นส่วนตัว: เมื่อโอนเงินออก ทุกคนบนโลกจะเห็นในบล็อกเชนทันทีว่านี่คือ address แบบ Multisig มีคนเซ็นกี่คน และเซ็นด้วยคีย์ใดบ้าง
- เปลืองค่าธรรมเนียม: ธุรกรรมจะมีขนาดใหญ่มาก (KB เยอะ) เพราะต้องบรรจุลายเซ็นของทุกคนลงไปบนบล็อกเชนโดยตรง ทำให้ค่าโอนแพงขึ้นตามจำนวนคีย์
2. MuSig2 (BIP 327 - ยุค Taproot)
เทคโนโลยีใหม่หลังการอัปเกรด Taproot (ปลายปี 2021) ซึ่งเปลี่ยนรูปแบบการลงชื่อเป็น Schnorr Signatures
- ความเป็นส่วนตัวสูงสุด (Privacy): MuSig2 มีฟีเจอร์ที่เรียกว่า Key Aggregation ซึ่งสามารถหลอมรวม Public Key ของทุกคนเข้าเป็น Public Key ชุดเดียว และหลอมรวมลายเซ็นแยกของแต่ละคนให้กลายเป็นลายเซ็นเดี่ยวขนาดกะทัดรัด (Aggregated Signature) ทำให้เวลาแสดงผลบนเชน ธุรกรรมจะดูเหมือนการโอนเงินแบบกุญแจดอกเดียว (Singlesig) ปกติเป๊ะ แฮกเกอร์ไม่มีทางรู้เลยว่านี่คือกระเป๋าเซฟแบบ Multisig
- ค่าธรรมเนียมถูกลง: เนื่องจากบันทึกลายเซ็นลงเชนเพียงชุดเดียว ทำให้ขนาดธุรกรรมเล็กและค่าธรรมเนียมถูกลงมาก
- ข้อพึงระวัง: MuSig2 มีขั้นตอนการส่งค่าที่เรียกว่า Nonce เพื่อแลกเปลี่ยนกันก่อนเซ็น หากซอฟต์แวร์หรือฮาร์ดแวร์มีการบั๊กแล้วนำ Nonce เดิมมาใช้ซ้ำ (Nonce Reuse) คีย์ลับส่วนตัว (Private Key) ของผู้ใช้จะถูกถอดรหัสออกมาได้ทันที ดังนั้นจึงต้องการซอฟต์แวร์ที่พัฒนาตามมาตรฐาน BIP 327 อย่างรัดกุมมาก ๆ
คู่มือแนวทางปฏิบัติที่ดีที่สุด (Best Practices) ของ Multisig
หากต้องการอัปเกรดความปลอดภัยของบิตคอยน์ด้วย Multisig นี่คือกฎเหล็กที่คุณต้องปฏิบัติตามอย่างเคร่งครัด:
1. สำรองไฟล์ Descriptor ไว้กับทุก Seed Phrase
เมื่อคุณตั้งค่ากระเป๋า Multisig เสร็จสิ้น (เช่น บนโปรแกรม Sparrow Wallet หรือ Electrum)
- ให้กด Export ไฟล์ Wallet Descriptor (มักจะเก็บในรูปแบบข้อความยาว ๆ ที่ขึ้นต้นด้วย
wsh(หรือtr(หรือเป็นไฟล์รูปแบบ.txt/.json) - ให้ทำการพิมพ์หรือคัดลอก Descriptor นี้เก็บไว้ร่วมกับแผ่นจด Seed Phrase ทุกแผ่นในแต่ละสถานที่ เพื่อให้มั่นใจว่าต่อให้เหลือ Seed แค่ 2 ดอก ก็ยังมีแบบแปลนสำหรับกู้คืนโครงสร้างกระเป๋าเดิมได้เสมอ
2. ซ้อมกู้คืนกระเป๋าก่อนโอนเงินจริงเข้ามา
ห้ามโอนเงินก้อนใหญ่เข้าไปในกระเป๋า Multisig ที่เพิ่งสร้างใหม่ทันที
- ให้ทดลองโอนเศษเงินบิตคอยน์เข้าไปจำนวนเล็กน้อย
- จากนั้นทำการลบโปรแกรมกระเป๋าเงินออกจากคอมพิวเตอร์ให้สิ้นซาก
- ลองนำแผ่นจด Seed Phrase และไฟล์ Descriptor ที่เตรียมไว้ มาทำการกู้คืน (Restore) บนอุปกรณ์เครื่องอื่นดู หากยอดเงินปรากฏและคุณสามารถโอนเงินออกได้สำเร็จ จึงจะถือว่าระบบสำรองข้อมูลของคุณผ่านการทดสอบใช้งานจริงแล้ว
3. ใช้กระเป๋าหลากหลายยี่ห้อ (Hardware Diversity)
ถ้าคุณใช้ Hardware Wallet รุ่นเดียวกัน ยี่ห้อเดียวกันทั้งหมดในวง Multisig หากยี่ห้อนั้นเกิดมีบั๊กในเฟิร์มแวร์เวอร์ชันล่าสุดที่ส่งผลกระทบต่อการลงลายเซ็น คุณอาจจะติดขัดไม่สามารถโอนเงินออกได้
- แนะนำให้ใช้อุปกรณ์ผสมผสานกัน เช่น คีย์ที่ 1 ใช้ Coldcard, คีย์ที่ 2 ใช้ Blockstream Jade, คีย์ที่ 3 ใช้ Keystone
- การผสมผสานเช่นนี้จะช่วยให้ระบบความปลอดภัยของทรัพย์สินไม่ขึ้นตรงกับบริษัทผู้ผลิตรายใดรายหนึ่งเพียงรายเดียว
4. แยกจุดเก็บทางภูมิศาสตร์ (Geographic Distribution)
การทำ Multisig จะไม่มีประโยชน์เลยหากคุณนำแผ่นจด Seed Phrase ทั้ง 3 แผ่น และอุปกรณ์ทั้งหมดใส่ไว้ในเซฟใบเดียวกันที่บ้าน
- ควรเก็บคีย์ที่ 1 ไว้ที่บ้านตนเอง
- เก็บคีย์ที่ 2 ไว้ในตู้เซฟธนาคารหรือบ้านญาติสนิทที่ไว้ใจได้
- เก็บคีย์ที่ 3 ไว้ในสถานที่ทำงานหรือสถานที่ห่างไกลออกไป
- ระยะห่างทางภูมิศาสตร์จะช่วยป้องกันภัยพิบัติ เช่น ไฟไหม้ น้ำท่วม หรือการโดนบุกจี้ชิงทรัพย์สินได้เป็นอย่างดี
สรุปส่งท้าย
ระบบ Multisig เปรียบเสมือนป้อมปราการเหล็กกล้าที่ป้องกันการแฮกและการขโมยบิตคอยน์ได้ดีที่สุดในปัจจุบัน แต่มันก็แลกมาด้วยความซับซ้อนที่เพิ่มขึ้นหลายเท่าตัว หากไม่มีการทำความเข้าใจเรื่องความสำคัญของ Wallet Descriptor และไม่มีวินัยในการเก็บรักษา พิมพ์เขียวและกุญแจที่กระจัดกระจายอาจจะหันกลับมาทำลายเงินสะสมของคุณเองได้
จงเริ่มต้นด้วยความเรียบง่าย ทดสอบกู้คืนระบบก่อนใช้งานจริงเสมอ และจำไว้ว่า “ความปลอดภัยที่แท้จริง ไม่ได้เกิดจากความซับซ้อนของเทคโนโลยี แต่เกิดจากความเข้าใจในสิ่งที่เรากำลังควบคุมอยู่”
อ้างอิง
- Bitcoin Wiki — Multisignatures Explained
- BIP 327 — MuSig2: Schnorr Multisignature Scheme
- BIP 380 — Output Script Descriptors General Principles
- Unchained — What is a multisig wallet configuration file and what is it for?
- Sparrow Wallet — Documentation
บทความนี้จัดทำขึ้นเพื่อวัตถุประสงค์ในการให้ข้อมูลการศึกษาด้านความมั่นคงปลอดภัยไซเบอร์และระบบวิศวกรรมบิตคอยน์เท่านั้น ไม่ใช่คำแนะนำทางการเงินหรือการลงทุนในสินทรัพย์ดิจิทัลแต่อย่างใด
Retrieve the raw markdown file or structured JSON of this post directly in your command line:
curl -sL https://dekkapok.engineering/blogs/multisig.txt curl -sL https://dekkapok.engineering/blogs/multisig.json